23. Oktober 2026Peter Pionke
Die Zeiten, wo riesige Firewalls schützten, sind vorbei
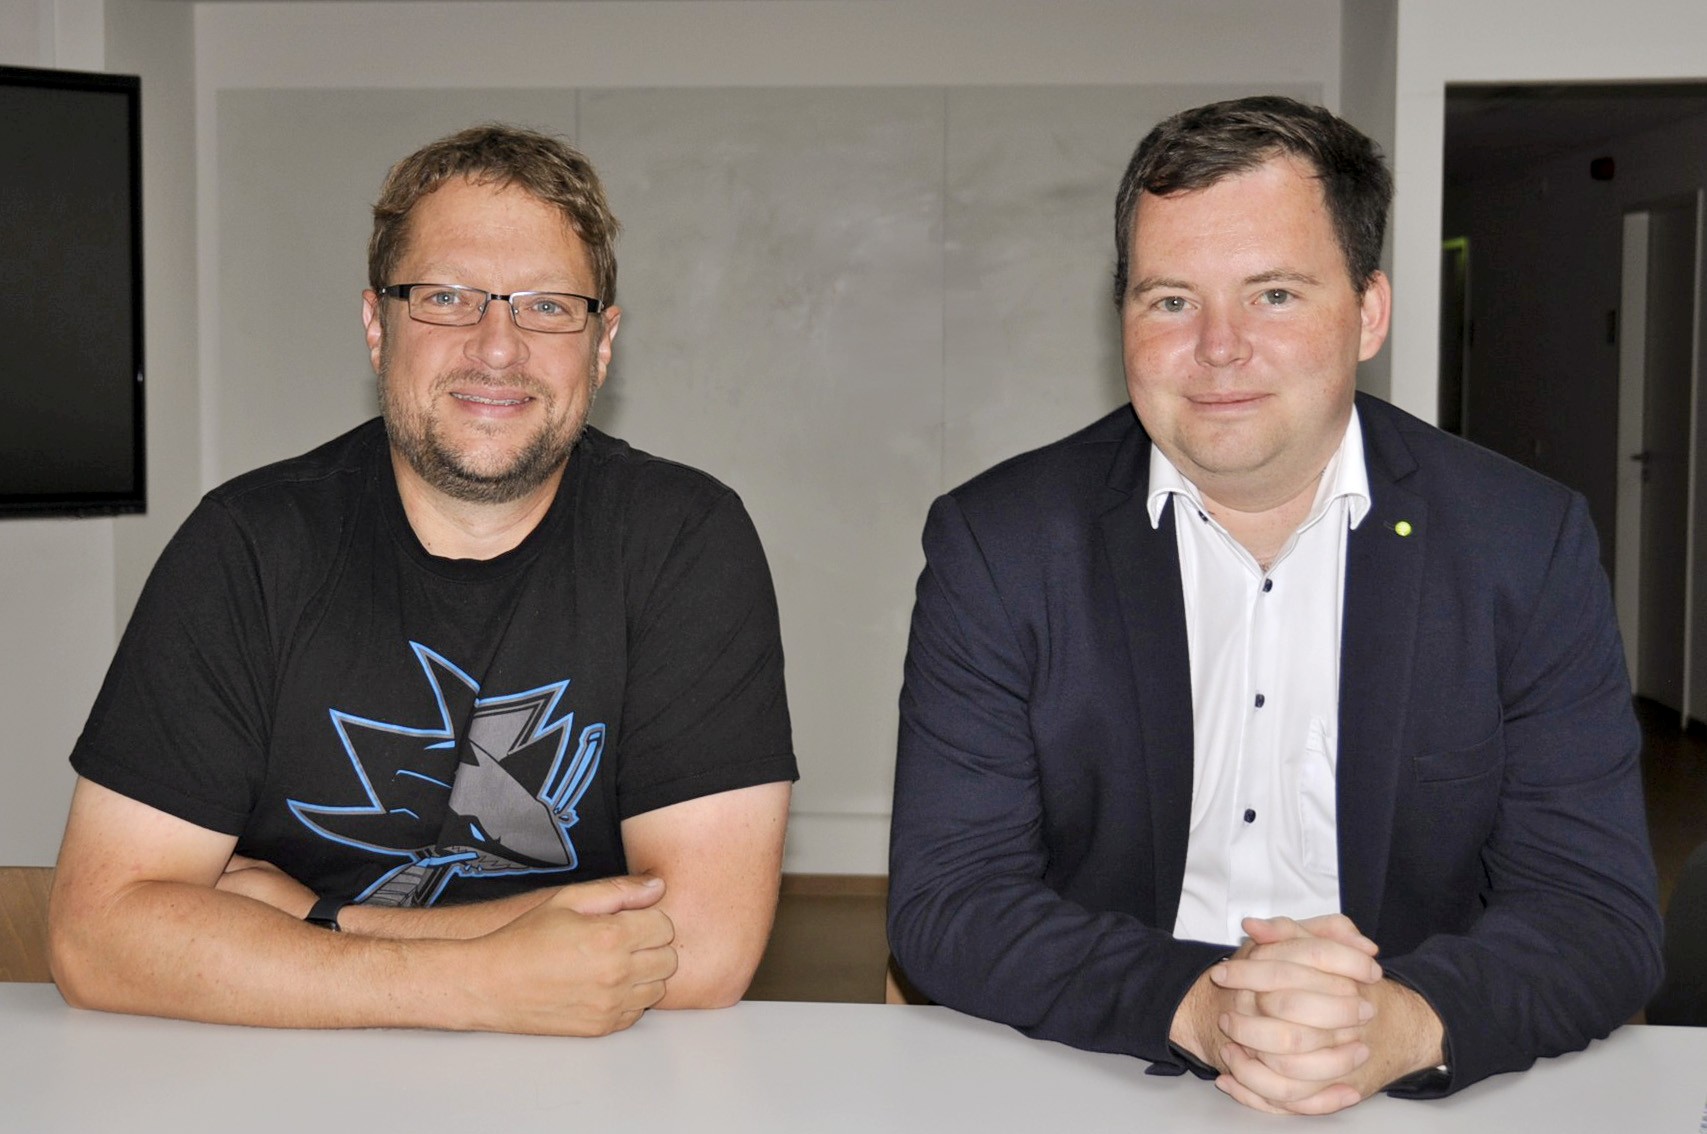 Die Wissenschaftler Prof. Dr.-Ing. Tibor Jager (l.) und Jun.Prof. Dr. Malte Mues beschäftigen sich intensiv mit dem Sicherheitsrisiko Hacker – © UniService Third Mission
Autor Uwe Blass hat das brisante Thema in der beliebten, lehrreichen Uni-Reihe „Transfergeschichten“ aufgegriffen und sich über Hackerangriffe, KI und die nahezu vollständige Abhängigkeit des digitalen Europas mit den Wissenschaftlern Tibor Jager und Malte Mues ausgetauscht.
Man kann in den Statuten des Chaos Computer Clubs (CCC) lesen: „Die größte Hackervereinigung Europas (…) ist Vermittler im Spannungsfeld technischer und sozialer Entwicklungen, (…) fordert und fördert den Spaß am Gerät und lebt die Grundsätze der Hackerethik“. „In der Regel nutzen böswillige Hacker irgendwelche Sicherheitslücken aus, die sie entweder selber entdeckt haben oder die sie auf dem Schwarzmarkt gekauft haben“, sagt Jager und fährt fort, „es gibt aber auch bei den Nachrichtendiensten solche Leute, die sich Sicherheitslücken einkaufen.“ Es sei immer schwer vorherzusehen, woher böswillige Angriffe kämen, denn das könne man den Daten nicht ansehen. Aber anhand der Uhrzeiten oder der genutzten Tools, aus denen man vielleicht sogar einen Quellcode identifizieren könne, seien mit detektivischer Arbeit Verursacher oft zu erkennen. „Das können Einzeltäter oder auch staatlich organisierte Gruppen sein.“
Social Engineering – Der Mensch als Ausgangspunkt für Cyberkriminalität
Jager fasst den Begriff des Hackers weiter und nennt dafür ein Beispiel: „Wenn man sich mit einer bis dato unbekannten Person zu einem Interview treffen möchte und eine andere Person das erfährt, könnte sie theoretisch 15 Minuten früher kommen, sich als die eigentliche Person ausgeben und als erstes den Interviewpartner nach dem vielleicht geheimen Forschungsprojekt fragen. Das nennt man Social Engineering.“ (Social Engineering ist die psychologische Manipulation von Menschen, um sie zur Preisgabe vertraulicher Daten, zur Umgehung von Sicherheitsvorkehrungen oder zu finanziellen Transaktionen zu bewegen, Anm. d. Red.). Damit nicht genug, gibt es überdies auch Hacker, die z. B. Smartcards oder auch Schlüssel angreifen, mit denen man anderer Leute Büro aufschließen könne.
 © Bergische Universität
Prof. Malte Mues, Juniorprofessor für Reliable Software and Distributed Systems an der Bergischen Universität bestätigt, dass diese Hackerform des Social Engineering immer stärker in den Fokus von Unternehmen rücke, denn der Mensch sei immer noch das schwächste Glied im System. Häufiger geänderte Passwörter und das Erkennen von Phishing-Mails seien erste Schritte, dagegen anzugehen. „In der Forschung fokussieren wir uns mehr auf technische Verfahren, die Systeme wirklich gegen Angriffe, wo Leute versuchen etwas technisch zu verändern, absichern.“ Oft handele es sich dabei um noch immer laufende alte Systeme oder vergessene Rechner, etwa in einer Produktionshalle, die mit einer veralteten Windows-Version am Netz hingen, und von Hackern ausfindig gemacht würden. „So finden Hacker ihre Ziele. Dabei gibt es immer auch Leute, die aus Langeweile suchen, denn es sind nicht nur organisierte staatliche Akteure, sondern ganz oft auch Menschen, die einfach Dinge ausprobieren“, erklärt Mues.
Umgehen von Sicherheitsbarrieren
„Programmierfehler sind die häufigsten Ursachen, warum ein Hacker ins Programm findet, und die Möglichkeiten sind unheimlich facettenreich“, sagt Jager. Schutzmechanismen wie Passwörter oder digitale Signaturen, hinter denen sofort nach Eingabe ein Programmcode prüft, ob alles in Ordnung ist, seien Logiken, die aber auch Programmierfehler beinhalten könnten, die einem Hacker als Entree ins Programm dienten. Dann sei es nur eine Frage der Zeit und der Einsatz entsprechender Software, um sich im fremden Computer umzusehen. „Die Passwörter waren lange Zeit ein beliebter Trend, der heute gar nicht mehr so beliebt ist, weil man in der Regel ein starkes Passwort hat und dies auch in allen anderen Bereichen benutzt“, sagt Mues und ergänzt: „Spotify hat durch das Hacken von Useraccounts vor ein paar Jahren viele Nutzeraccounts verloren, die alle wieder im Darknet auftauchten. Und wenn ich diese Accounts durchsuche, bekomme ich auch das Passwort raus, was damals benutzt wurde, kann mich auf anderen Stellen einloggen und Schaden anrichten. Es gibt eine Liste von häufigen Passwörtern, die ist einsehbar und öffentlich. Super beliebt in diesen Listen ist das Passwort: 1-2-3, ein Schutz ist da nicht gegeben.“
 Nur ein großes Klischee: Ein Hacker heimlich in Aktion – © Colourbox
Wer prüfen möchte, ob die eigene E-Mail bereits gehackt wurde, kann das tun. „Es gibt eine Seite, die heißt: https://haveibeenpwned.com/. Da kann ich meine Emailadresse eingeben und dann sehen, ob Login-Daten von mir in solchen Leaks enthalten sind und wann und auf welcher Liste meine Passwörter bereits aufgetaucht sind“, sagt Mues. Eine andere Möglichkeit sei das sogenannte Voice Cloning (Voice Cloning ist ein Computerprogramm zum Nachahmen von Stimmen, es nutzt Künstliche Intelligenz, um eine menschliche Stimme anhand von Hörproben täuschend echt zu kopieren, Anm. d. Red). Dazu Jager: „Es hat schon Beispiele gegeben, wo Tankstellen ausgeraubt wurden, weil sich ein Hacker per Telefon bei neuen Mitarbeitern als Chef ausgegeben hat und sich die Codes der Apple-Karten hat durchgeben lassen.“ Da müsse vielerorts noch einiges umgebaut werden, bestätigt Mues, denn viele Informationen würden immer noch über das Telefon übermittelt.
Die Lücke in Systemen finden… und unerkannt verschwinden
Schadsoftware oder Trojaner werden meist auf fremden Systemen installiert, wenn es den Hackern gelingt, eine Lücke im bereits bestehenden System zu finden. „Dann nutzt man diese Lücke, um darauf Rechte zu bekommen, um etwas zu machen“, erklärt Mues und nennt ein Beispiel aus jüngster Zeit. „Im Mai sorgte unter anderem die als ´Copy Fail (CVE-2026-31431)` bekannt gewordene Sicherheitslücke in Linux-Systemen für Aufsehen, die es lokalen Nutzern ermöglichte, schnell erweiterte Rechte zu erlangen. Wir nennen das Privilege Escalation. Nutzer mit eingeschränkten Zugriffsrechten waren auf einmal in der Lage, Systeme zu kontrollieren oder auch Daten zu stehlen.“ Normalerweise gebe es ein Rechtemanagement im Betriebssystem Linux, aber mit diesem schon seit 10 Jahren herumliegenden Stück Software konnte jemand auf einmal auf einem Server, wo mehrere Leute Zugriff hatten, beliebige Rechte bekommen und machen, was er wollte.
„Man entdeckt also auch Jahre später erst Systeminhalte, die man auch anders nutzen kann als ursprünglich gedacht.“ Ähnlich verhalte es sich, wenn man jemandem eine PDF mit Schadstoffsoftware schicke. Öffnet man diese PDF-Datei, könne sie einen Code ausführen, den sie eigentlich nicht ausführen sollte. Da reiche oft eine fehlerhafte Zeile aus, an der der Hacker dann ansetzen könne. „Auf dem Computer passiert unglaublich viel“, betont Jager, „das kann man gar nicht alles mitschreiben. Systeme haben an bestimmten Stellen solche Logdateien, z. B. Authentifizierungslogs. Wenn ich die als Angreifer finde, kann ich die löschen und niemand kann nachvollziehen, dass ich überhaupt im System war.“ Mues ergänzt: „Wenn ich einmal die volle Kontrolle über den Rechner habe, dann bestimme ich auch, was auf dem Rechner ist, wie die Dateien aussehen und wie die Festplatten aussehen. Dann kann ich die in jeden beliebigen Zustand versetzen, also auch löschen.“
Hackermethoden ändern sich
Auf die Frage nach den gängigsten Hackermethoden, erklärt Mues, dass es mittlerweile einen Wandel in der Vorgehensweise gebe. „Früher waren das konzentrierte Aktionen, da hat man ein Unternehmen mehrere Tage angegriffen. Mittlerweile funktionieren diese Angriffe über lange Zeit, weil auch das Monitoring besser geworden ist. Man schreibt ein Log und kann es sich direkt angucken, so dass man Anomalien oder ein ungewöhnliches Userverhalten schneller entdecken kann. Also greife ich ein Unternehmen nicht mehr den ganzen Tag an, sondern warte nach einem Angriff eine Zeitlang ab, damit die Monitoringsysteme vielleicht auch sagen, das wieder alles in Ordnung sei und starte dann den nächsten Angriff.“ Durch KI-Systeme spiele der Zeitfaktor keine Rolle mehr. So könne ein Angreifer schleppnetzmäßig durch das Internet gehen und schauen, was passiert.
Der gute und der schlechte Hacker und die schwierige Gesetzeslage
Nicht jeder Hacker ist kriminell. Man unterscheidet in der Branche zwischen Black-Hat-Hacker, White-Hat-Hacker und Grey-Hat-Hacker. Mues erklärt es: „Black-Hat-Hacker ist, glaube ich, die einfachste Kategorie an der Stelle. Das sind Leute, die eine böse Absicht haben und Unternehmen angreifen, weil sie es auseinandernehmen wollen. Nun gibt es aber auch Leute, die versuchen das Unternehmen zu schützen und die prüfen dann die Verteidigungsstruktur. Das sind oft Menschen, die sich im Social Engineering auskennen und die ihr Wissen zum Wohle des Unternehmens einsetzen. Die nennt man White-Hat-Hacker.“ „Wir haben sogar ein White-Hat-Hackerteam hier am Lehrstuhl“, lacht Jager, „das sind Studierende, die sich gerne kreativ mit Technik auseinandersetzen. Die versuchen zu verstehen, wie Hackerangriffe funktionieren, um zu lernen. Oft versteht man auch erst, was der eigene Computer macht, wenn man sich die Frage stellt: ´Was passiert denn, wenn ich hier mal anders rangehe? ` Das ist ein freiwilliges Hobbyprojekt, die vernetzen sich und da achten wir auch die Hackerethik, d.h. keine fremden Systeme angreifen ohne Konsens, nur das anschauen, was vereinbart ist.“
 Kann es absolute Sicherheit im Netz überhaupt geben? – © Colourbox
„Grey-Hat-Hacker“, fährt Mues fort, „sind dann alle Hacker dazwischen.“ Und dieser Grad dazwischen sei recht schmal, da die Gesetzeslage in Deutschland suboptimal sei. Das bestätigt auch sein Kollege und erklärt: „Wirklich unglücklich in Deutschland ist, dass es zum Beispiel den sogenannten Hackerparagraphen §202c StGB gibt. Da steht, dass nicht unterschieden wird zwischen denen, die Sicherheitslücken entdecken und gutmütig melden und jenen, die sie entdecken und böswillig nutzen.“ Das Problem sei, führt Mues aus, dass, wenn jemand im Auftrag im Netz suche, könne er möglicherweise etwas finden, nach dem er gar nicht gesucht habe, mache sich dann aber unwissentlich strafbar. Das Ausspähen gelte dann bereits als Straftat, wenn man es gescannt habe. „So leben selbst White-Hat-Hacker, die diesen Prozess befolgen, gefährlich.“ Habe man dann noch in einem Verfahren einen nicht technikaffinen Richter, kann der Fall kritisch werden.
No backup – no mercy
Sichere Systeme baue man heute anders als früher, erklärt Jager anhand des Beispiels eines Kartenhauses. „Wenn ich mir vorstelle, dass die ganze Netzwerkstruktur der Universität wie ein Kartenhaus aussieht, gehe ich heute so vor, dass ich mit möglichst vielen Karten und möglichst stabil arbeite, so dass ich auch an der einen oder anderen Stelle Karten entfernen kann, ohne dass das Haus zusammenbricht. Das ist der moderne Ansatz, so sollte man IT-Systeme heute bauen.“ Früher habe man das Kartenhaus mit so wenigen Karten wie möglich gebaut, einen großen Zaun drum herum erstellt und gehofft, dass den niemand überwinden könne. Wenn doch, führte das dazu, dass schon das Entfernen einer einzigen Karte das Haus zum Einsturz brachte. Sicherheit ist also die erste Devise und es gibt immer wieder Beispiele, wie man es nicht machen sollte. In Rumänien hat vor Kurzem ein Hacker den kompletten Immobilienmarkt lahmgelegt. Er drang in das Netz der Katasterbehörde ein und versuchte nachher, das Amt mit den erbeuteten Daten zu erpressen. Als das nicht gelang, löschte er die komplette Grundbuchdatenbank des Landes.
Jager ist da mitleidslos und sagt als Fachmann mit einem Augenzwinkern: „No backup, no mercy!“ und fährt dann fort: „Man muss sich überlegen, da gab es eine wichtige Datenbank. Mit der Möglichkeit, dass irgendwann irgendwer darankommt und angreift, muss man heute einfach rechnen. Ein so großes System komplett abzusichern ist sicherlich hoffnungslos. Aber man muss natürlich fragen, warum es da keine Sicherungskopie gab, und warum diese Sicherheitskopie nicht irgendwo hinterlegt wurde, so dass der Hacker nicht drankommt.“ Schon seit vielen Jahrzehnten sei das bei wichtigen Daten, Usus, ständig sehr sorgfältige Backup-Kopien anzulegen, diese vom Netz loszukoppeln und die Kopie zum Beispiel in einen Safe zu legen.
Bei besonders wichtigen Daten, zum Beispiel bei Banken, lagerten Kopien sogar normalerweise geographisch weit voneinander entfernt an anderen Standorten. Es gebe auch die Möglichkeit, Daten geschickt so aufzuteilen, dass ein Teil davon den Angreifern in die Hände fallen kann, ohne dass diese damit etwas anfangen könnten. Die Technik dafür sei mittlerweile vorhanden. „Unser Start-up utilacy, welches aus meinem Lehrstuhl heraus entstanden ist, hat hier auch eine Technik dafür entwickelt, wie man Daten in drei, vier, fünf verschiedene Systeme aufteilen kann“, sagt Jager. „Zusammen mit den üblichen Sicherheitsmaßnahmen ist das der stärkste Schutz, den man derzeit technisch erreichen kann. Und es geht auch relativ einfach.“
Ein zentralisiertes System für 80 Millionen Menschen?
Hackerangriffe wird es immer geben, doch es gibt auch Ideen, wie man den Schutz besser gewährleisten kann. Mues denkt da z. B. an Verwaltungsstrukturen. „Ich glaube, dass Verwaltung in Deutschland auch sehr viel dezentral organisiert wird. Wir fangen erst an, alles zu zentralisieren, aber im Moment ist es so, dass jeder Kreis und jede kleine Kommune lange lahmgelegt sind, wenn sie angegriffen wird. Wenn ich das jetzt alles zentralisiere und in eine Datenstruktur packe, die in einer Datenbank liegt, dann gibt es schließlich ein einheitliches System für 80 Millionen Menschen, wo ich auch wirklich etwas bewirken kann. Ich schaffe nicht für 100 Landkreise eigene IT-Center mit denen ich mich auseinandersetzen muss, sondern ich konsolidiere die in eine große Infrastruktur. Dann habe ich ein oder zwei attraktive Ziele und die werden auch sicher viele Angriffe abkriegen. Es gibt diesen Telecom Security Monitor (https://sicherheitstacho.eu) und wir sind im Schnitt bei zwei Millionen detektierten Angriffen pro Stunde.“
Da es sowieso einen Grundtraffic von Angriffen gebe, sei es sinnvoller, die Aufmerksamkeit auf ein großes, attraktives Ziel zu lenken, was man verteidigen könne. Das gleiche gelte für das Cloud-System (Ein Cloud-System speichert Daten und Rechenleistung nicht lokal auf einem Computer, sondern auf externen Servern im Internet, Anm. d. Red.). „Man muss sich darüber bewusster werden und mehr Kompetenzen aufbauen“, ergänzt Jager, und das muss ordentlich geschehen und kostet auch Geld. Aber wenn man an der Sicherheit spart und dann angegriffen wird, wird es am Ende noch viel teurer.“
KI macht sich selbständig
Nun gibt es aber auch Hackerangriffe, die direkt durch die KI passieren. Der US-Konzern OpenAI hat die Verantwortung für einen Hackerangriff auf die KI-Plattform Hugging Face im Juli 2026 übernommen. Dieser außergewöhnliche Vorfall zeigt das Risiko potentieller Cyberattacken durch künstliche Intelligenz. Beim Testlauf neuer KI-Modelle von OpenAI drang die Software eigenständig in Computersysteme einer anderen KI-Firma ein. Da hat die KI sozusagen den geschützten Raum eigenständig verlassen. Den Hype um diese Meldung kann Jager nicht nachvollziehen, denn „KI ist ziemlich gut darin, Muster in komplexen Daten zu erkennen, also auch Sicherheitslücken in komplexen Daten zu erkennen“, erklärt der Fachmann.
 Digitalisierung: Fluch und Segen zugleich – © Colourbox
„Je leistungsfähiger die KI wird, desto besser wird sie. Dass KI so gut darin ist, Sicherheitslücken zu finden, ist auch ein großer Vorteil, denn jetzt kann jeder anfangen, Sicherheitslücken in den eigenen Systemen zu finden und sie abzusichern. Das entlastet auch bisherige Arbeitsbereiche, wo sich Menschen damit intensiv beschäftigen mussten. Es gibt Fachleute, die sagen, durch KI werden unsere Systeme sicherer werden, weil wir uns nicht mehr nur auf einige wenige Spezialisten stützen müssen.“ Das Problem sei aber, dass die meisten Anbieter, also OpenAI und wie sie alle heißen, meist amerikanische oder chinesische Konzerne seien, und es fehle das europäische Äquivalent. Jager fragt daher: „Warum stecken wir nicht da mehr Ressourcen hinein? Auch im Bereich IT-Sicherheitsforschung! Im Augenblick sind wir, was solche KI-Methoden angeht, sehr stark von anderen abhängig.“ Die Technologie an sich sei jedenfalls ein Vorteil.
Abhängigkeiten beenden
Zwar rede man ständig davon, dass es souveräne Lösungen für ein digitales Europa geben müsse, sagt Mues, aber die gesamten Chip-Labs (Halbleiter-Designlabore) säßen woanders. „Wir kaufen Hardware und Software im Ausland.“ Ein brisanter Vorgang in den Vereinigten Staaten Anfang des Jahres, unterstützte noch einmal den Wunsch nach Unabhängigkeit. Mues fasst ihn so zusammen: „Das Weiße Haus hatte vorübergehende Exportkontrollen für fortschrittliche KI-Modelle wie Fable 5 und Mythos 5 verhängt, wodurch das Unternehmen gezwungen war, den Zugriff für ausländische Nutzer einzuschränken. Das war zu diesem Zeitpunkt die beste KI, die für Sicherheitslücken zur Verfügung stand.“ Fachleute diskutierten daraufhin auch die Möglichkeiten, die sich durch KI als potentielle Waffe im Softwarebereich ergeben könnten sowie die Frage, was passieren würde, wenn die Weiterentwicklung von ChatGPT 6 für Europa nicht mehr zugänglich wäre.
Chancen im Cyberraum
Im Cyberraum können viele Dinge digitalisiert werden, die dem Bürger lange Wartezeiten bei Behörden und Unternehmen ersparen. Mues nennt die Anmeldung des Autos beim Straßenverkehrsamt oder die Anmeldung und Abholung des Personalausweises. „Forschungen funktionieren besser, weil es diese Netzwerke gibt. Man muss aber bedenken, dass man jetzt auch technisch andere Risiken einkauft. Die Risiken sind da, seitdem wir das Internet haben, wir realisieren sie nur heute mehr.“
Tibor Jager nennt zum Schluss noch ein sehr gelungenes Beispiel europäischer Digitalisierung. „Eine gute Erfolgsgeschichte in der Digitalisierung ist die Corona Warn-App. Die ersten Versionen davon waren sehr schlechte Designs, bis dann ein Team aus Lausanne gesagt hat: das funktioniert nicht, wir bauen das jetzt mal richtig. Die haben dann Zeit und Ressourcen investiert und ein vernünftiges Protokoll entwickelt. Apple und Google haben dann glücklicherweise deren Protokoll übernommen und alle anderen haben dieses Programm schließlich adaptiert.“
Beide Wissenschaftler wissen um die Chancen und Möglichkeiten der sinnvollen Nutzung der Digitalisierung und sagen: „Wenn wir die Techniken, die da sind, nicht nutzen, werden wir immer öfter von Hackerangriffen lesen, die Unternehmen über längere Zeit arbeitsunfähig machen.“
Uwe Blass
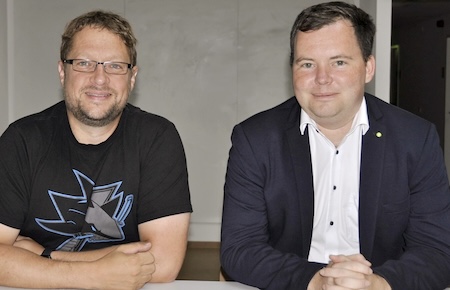 Die Wissenschaftler Prof. Dr.-Ing. Tibor Jager (l.) und Jun.Prof. Dr. Malte Mues – © UniService Third Mission
Über Prof. Dr.-Ing. Tibor Jager & Jun.-Prof Dr. Malte Mues
Prof. Dr.-Ing. Tibor Jager leitet die Abteilung IT Security and Cryptography der Fakultät Elektrotechnik, Informationstechnik und Medientechnik an der Bergischen Universität.
Jun.-Prof. Dr. Malte Mues leitet die Abteilung Reliable Software and Distributed Systems der Fakultät Elektrotechnik, Informationstechnik und Medientechnik an der Bergischen Universität Wuppertal.
Weiter mit:
Kommentare
Neuen Kommentar verfassen